Fałszywa strona logowania. Po czym rozpoznać phishing?
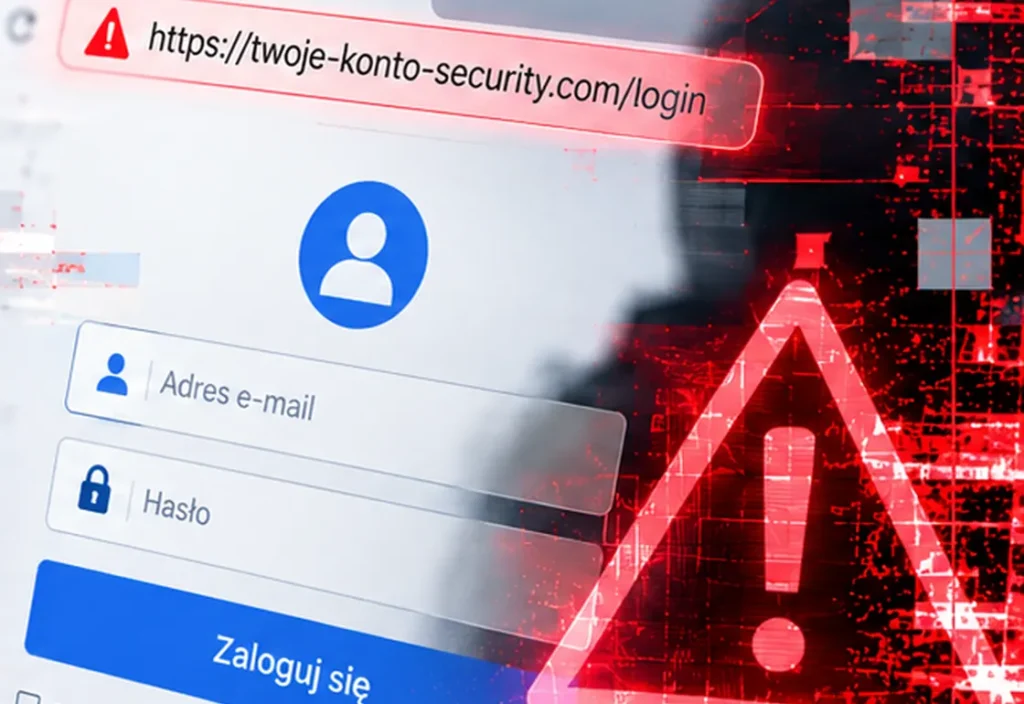
Fałszywa strona logowania potrafi wyglądać niemal tak samo jak prawdziwy serwis. O bezpieczeństwie nie decyduje wygląd logo, lecz to, dokąd prowadzi odsyłacz i jakie dane próbuje zebrać witryna.
Czerwone flagi w wiadomości
- nagła blokada konta i bardzo krótki czas na reakcję;
- groźba utraty profilu, zdjęć lub pieniędzy;
- prośba o kod 2FA, hasło lub dane karty przez formularz przesłany w wiadomości;
- nietypowy adres nadawcy lub domena przypominająca znaną markę.
Jak sprawdzić, zanim wpiszesz hasło?
Nie otwieraj panelu logowania przez link z podejrzanej wiadomości. Wpisz adres serwisu ręcznie lub uruchom jego oficjalną aplikację i tam sprawdź powiadomienia. Sprawdź pełną domenę, także jej końcówkę; samo „https” i symbol kłódki nie oznaczają, że strona jest uczciwa.
Co zrobić po wpisaniu danych na fałszywej stronie?
Wejdź do prawdziwego serwisu niezależnym kanałem. Zmień hasło, wyloguj inne sesje, zweryfikuj 2FA oraz metody odzyskiwania. Jeśli podałeś dane płatnicze, skontaktuj się z bankiem. Warto sprawdzić, czy na koncie nie pojawiły się nieznane reklamy, wiadomości lub nowe uprawnienia.
Najprostsza zasada: loguj się przez zakładkę lub oficjalną aplikację, nie przez link z wiadomości wywołującej panikę.